
NIS2: le cinque domande del consiglio di amministrazione sul rischio cyber
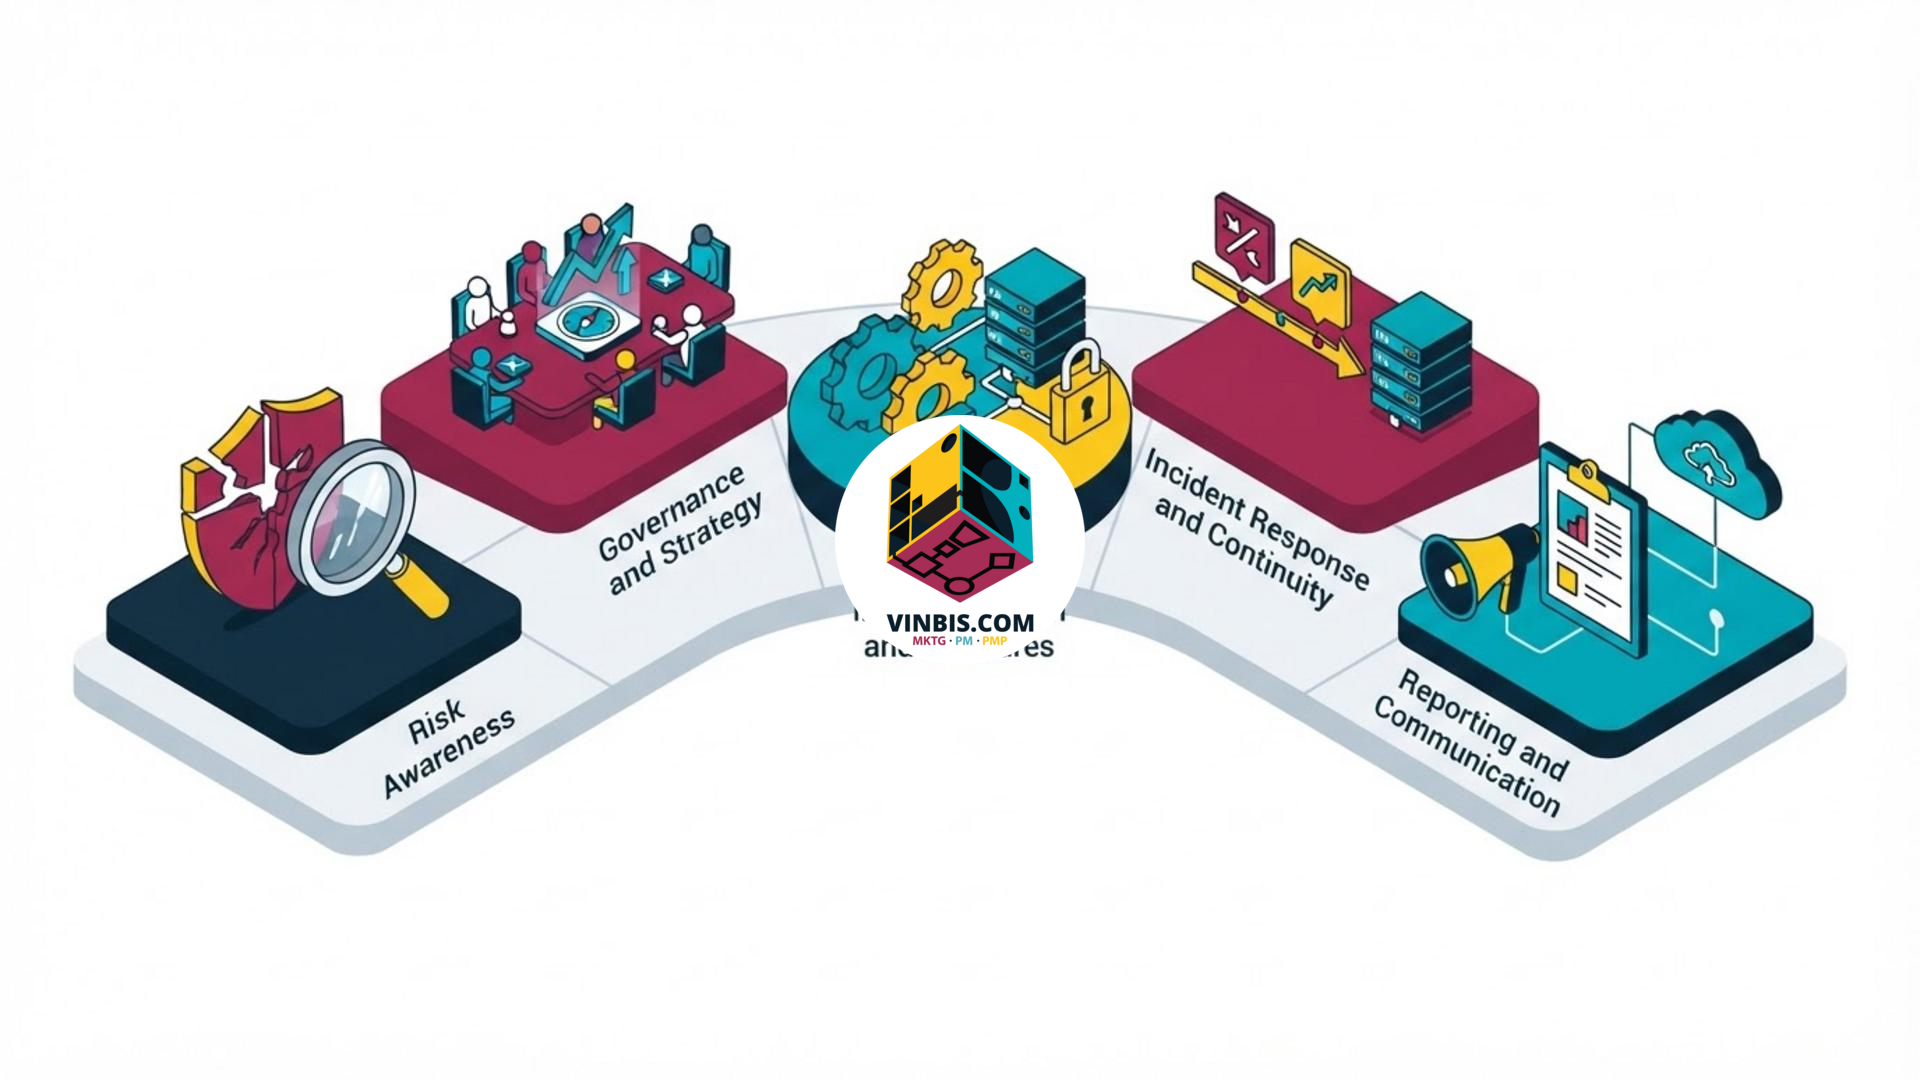
NIS2, il ruolo del consiglio di amministrazione nel rischio cyber
La direttiva NIS2 richiede al consiglio di amministrazione di affrontare la sicurezza informatica con responsabilità chiare e verifiche continue. Il rischio cyber non riguarda soltanto i team tecnici, ma anche la governance aziendale.
Le cinque domande da porre
Il consiglio di amministrazione deve chiedersi chi abbia responsabilità definite sulla sicurezza, se i piani di risposta siano stati testati, come vengano gestite le notifiche tempestive, quanto sia sotto controllo la catena di fornitura e come venga verificata nel tempo l’efficacia delle misure adottate.
Questi cinque ambiti aiutano a trasformare gli obblighi della NIS2 in un percorso di controllo concreto, basato su responsabilità, preparazione e monitoraggio continuo.
Fonte: agendadigitale.eu
Leggi la notizia originale