
Una poesia può guidare un malware?
C'è qualcosa di meravigliosamente assurdo nell'idea che, per gestire una rete di computer infetti, qualcuno abbia deciso di affidarsi a una poesia.
Italia, paese di santi, poeti e navigatori. È così che ti fotto il sistema.
C'è qualcosa di meravigliosamente assurdo nell'idea che, per gestire una rete di computer infetti, qualcuno abbia deciso di affidarsi a una poesia.
Non a un sofisticato linguaggio di programmazione, a un algoritmo particolarmente complesso o a qualche trovata fantascientifica. A una poesia. Pubblicata su GitHub, per giunta, dentro un file chiamato dash.css, un nome che normalmente farebbe pensare a un foglio di stile piuttosto che a un componimento letterario.
La trovata mi diverte parecchio. Non il malware, naturalmente, né quello che ha provocato, ma l'idea di utilizzare qualcosa che siamo abituati ad associare alla sensibilità, alla creatività e all'espressione umana per svolgere una funzione così rigidamente tecnica.
E poi c'è quel dettaglio che rende la storia ancora più interessante: secondo gli investigatori, dietro l'operazione potrebbe esserci qualcuno che parla italiano.
Insomma, nel Paese dei santi, poeti e navigatori, forse qualcuno ha deciso di prendere la poesia un po' troppo sul serio.
Canto Incognito: una poesia per trovare la strada
Canto Incognito: una poesia per trovare la strada
La vicenda è stata ricostruita dai ricercatori di Black Lotus Labs, il gruppo di cybersecurity di Lumen Technologies, che hanno individuato una campagna informatica chiamata Canto Incognito, attiva almeno dall'aprile 2026.
Il malware utilizzato è stato battezzato PoeLLM e prendeva di mira soprattutto servizi e infrastrutture esposti su Internet, compresi strumenti utilizzati nell'ecosistema dell'intelligenza artificiale come Ollama e LiteLLM.
Una volta compromessi, i server venivano sfruttati per estrarre criptovalute e cercare altre macchine vulnerabili. Niente di particolarmente poetico, fin qui.
La parte interessante arriva quando i ricercatori scoprono come il malware riesca a trovare il server da cui ricevere istruzioni.
Gli autori avevano pubblicato su GitHub una poesia intitolata On the Nature of Connection, all'interno di una copia modificata del repository del sito Node.js. Non c'era alcun coinvolgimento del progetto Node.js originale: era semplicemente il luogo scelto per ospitare il testo.
Immaginiamo di scrivere una poesia e di stabilire che quattro parole, collocate in punti precisi, corrispondano ciascuna a un numero.
Chiunque legga il testo trova dei versi. Ma un programma che conosce quella corrispondenza può estrarre le quattro parole, convertirle in numeri e ottenere un indirizzo Internet.
Quell'indirizzo gli permette di sapere a quale server collegarsi per ricevere ulteriori istruzioni.
Se il server cambia, non serve modificare il malware installato sulle macchine compromesse. Basta intervenire sulle parole della poesia.
Ed è proprio ciò che è accaduto: i ricercatori hanno osservato undici modifiche del componimento dalla sua prima pubblicazione, avvenuta il 13 aprile 2026.
Una poesia che cambia qualche parola e una rete di macchine infette che sa dove andare.
Per quanto sia un meccanismo criminale, trovo difficile non riconoscere quanto sia insolita la soluzione.
Per essere precisi, però, la poesia non ha violato un sistema attraverso qualche misteriosa capacità del linguaggio. Le compromissioni avvenivano sfruttando servizi vulnerabili esposti su Internet. I versi servivano successivamente a ricavare l'indirizzo del sistema di comando e controllo.
In altre parole, il programma non comprendeva il significato della poesia. Sapeva semplicemente quali parole cercare e come interpretarle.
Ed è proprio questa distinzione a rendere la storia ancora più curiosa.
Il programmatore che voleva fare il poeta. O il contrario.
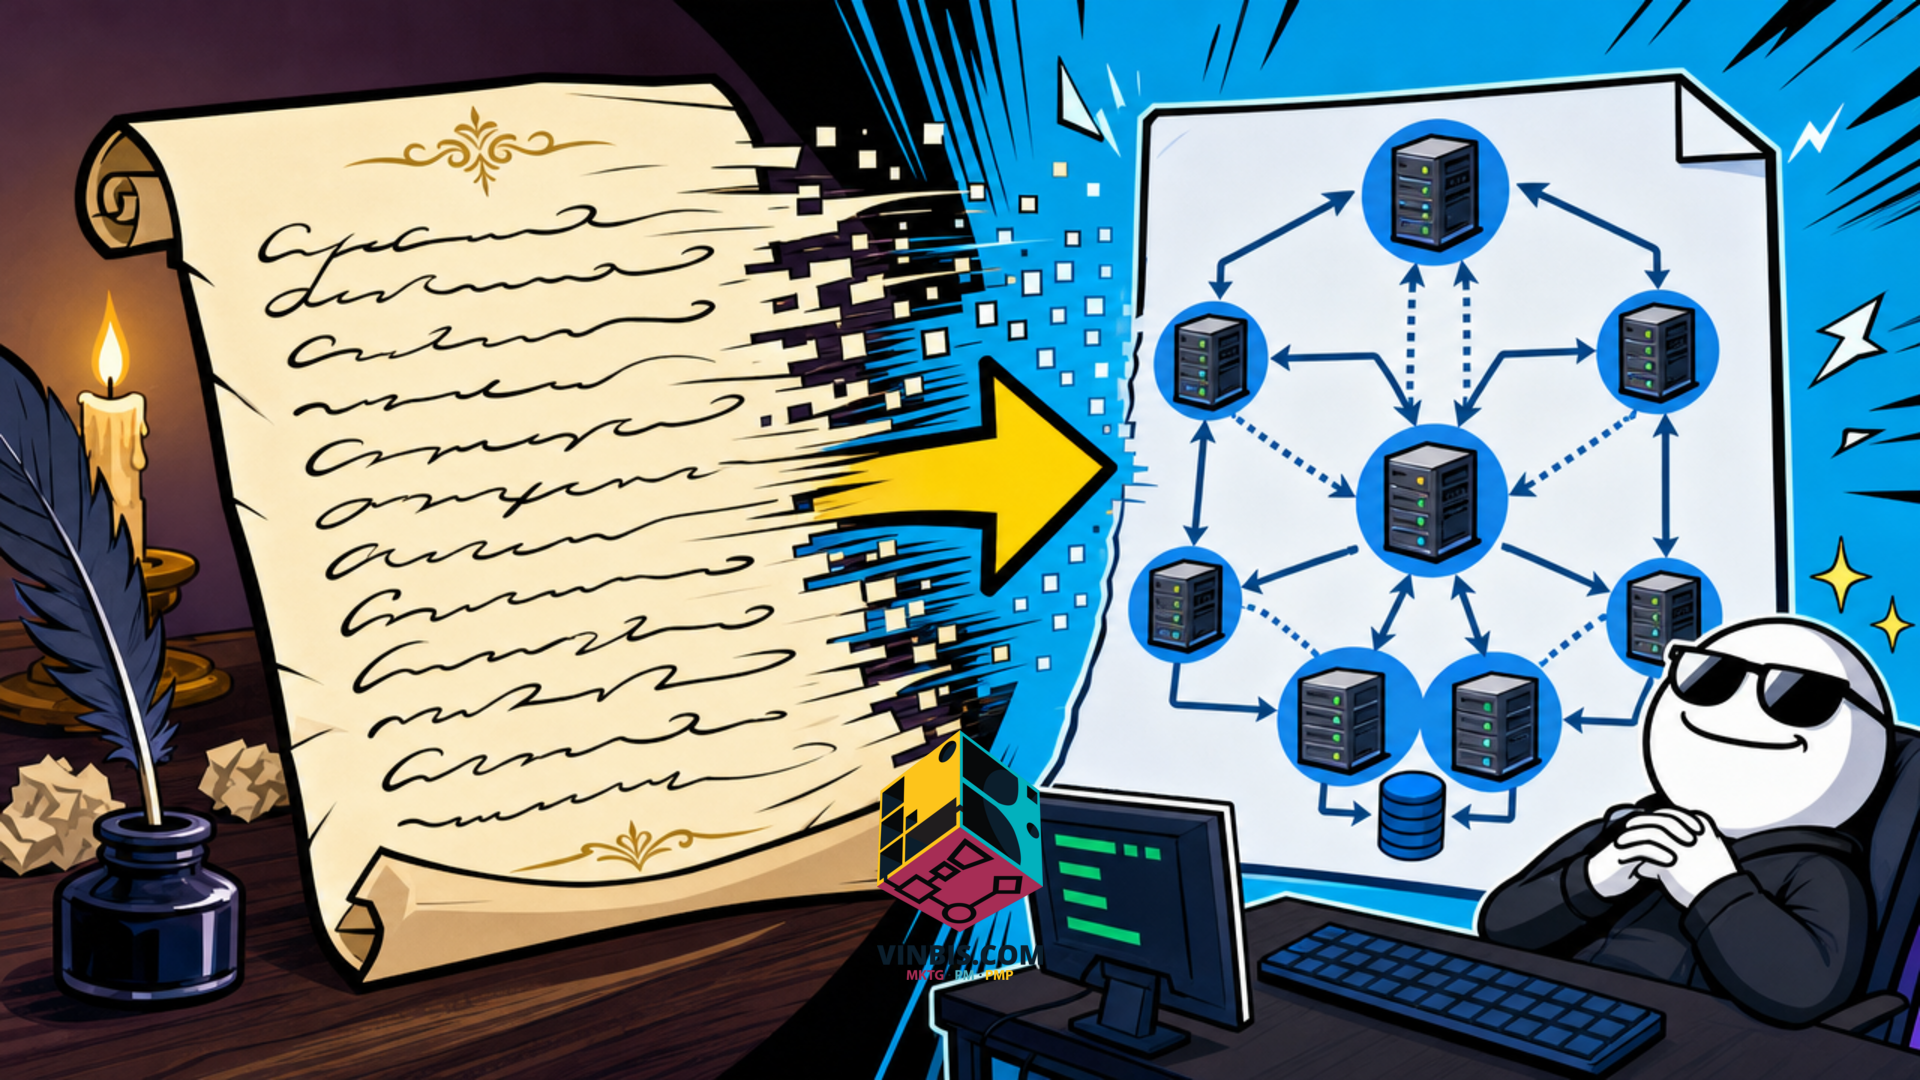
Il programmatore che voleva fare il poeta. O il contrario.
Black Lotus Labs ha individuato commenti in italiano nel codice del malware e collegamenti con server localizzati in Italia. Uno di questi potrebbe essere stato utilizzato per amministrare l'operazione.
Gli investigatori parlano quindi di un soggetto italofono, senza attribuirgli con certezza una nazionalità.
Non sappiamo se sia davvero italiano, se abbia studiato letteratura o se abbia mai aperto un libro di poesie per qualcosa di diverso da questa operazione.
Ma la suggestione rimane.
Perché siamo abituati a considerare le discipline umanistiche e quelle informatiche come mondi piuttosto distanti. Da una parte la parola, l'interpretazione, la sensibilità. Dall'altra il codice, la logica, il calcolo.
Una divisione comoda, che ci permette di mettere ordine nelle competenze e magari anche nelle persone.
Poi arriva qualcuno che utilizza una poesia come rubrica degli indirizzi di una rete criminale.
Non perché abbia scoperto una proprietà segreta dei versi, ma perché ha riconosciuto che un testo può essere contemporaneamente due cose diverse.
Per noi può essere un componimento. Per una macchina, una sequenza di caratteri da leggere secondo regole prestabilite.
La stessa parola può avere un valore evocativo per chi legge e un valore numerico per chi l'ha inserita nel programma.
Il suo significato letterario non interessa minimamente al malware. Gli interessa la posizione.
È quasi un ribaltamento dell'idea romantica che abbiamo della poesia: qualcosa che immaginiamo libero da regole rigide finisce per funzionare grazie a regole rigidissime.
Eppure, a ben pensarci, la poesia ha sempre avuto un rapporto particolare con la struttura, il ritmo, la disposizione delle parole e le convenzioni.
Non è poi così assurdo che qualcuno abbia pensato di trasformare proprio quelle caratteristiche in un sistema di codifica.
Assurdo, semmai, è il motivo per cui lo ha fatto.
Quando la poesia mette in difficoltà anche l'intelligenza artificiale

Quando la poesia mette in difficoltà anche l'intelligenza artificiale
C'è un'altra vicenda italiana che rende questo episodio ancora più curioso, pur non avendo alcun collegamento dimostrato con il malware.
Nel novembre 2025, un gruppo di ricercatori legati a Icaro Lab ha pubblicato uno studio sull'utilizzo della poesia per aggirare le protezioni dei grandi modelli linguistici.
La ricerca, intitolata Adversarial Poetry as a Universal Single-Turn Jailbreak Mechanism in Large Language Models, ha coinvolto 25 modelli e ha rilevato che alcune richieste problematiche, riformulate attraverso versi e strutture poetiche, riuscivano a ottenere risposte che i normali meccanismi di sicurezza avrebbero dovuto bloccare.
Nel campione di poesie preparate manualmente, gli autori hanno riportato un tasso medio di successo del 62%.
Questo non significa che la poesia sia una chiave universale per ingannare qualsiasi AI. È il risultato di un esperimento condotto con determinate richieste, determinati modelli e specifici criteri di valutazione.
Soprattutto, non è quello che è successo con PoeLLM.
Nella ricerca di Icaro Lab, la struttura poetica modifica il modo in cui un modello linguistico interpreta e gestisce una richiesta. Nel malware, invece, il programma estrae parole da posizioni prestabilite e le converte in numeri.
Due meccanismi completamente differenti.
La coincidenza culturale rimane comunque interessante.
Tra il 30 settembre e il 2 ottobre 2026, l'Università Ca' Foscari di Venezia ha ospitato un simposio intitolato Adversarial Poetry: Critical Humanities and the Limits of Artificial Intelligence, dedicato proprio al rapporto fra poesia, linguaggio e limiti dei sistemi AI.
Da una parte ricercatori che studiano come le forme poetiche possano mettere alla prova la sicurezza dei modelli linguistici. Dall'altra un'indagine informatica che porta alla luce una poesia utilizzata per governare il comportamento di un malware.
Non c'è alcuna prova che le due storie siano collegate. Ma vederle emergere a pochi giorni di distanza offre uno spunto piuttosto insolito sul rapporto tra competenze umanistiche e tecnologia.
E forse anche su quanto sia limitante continuare a considerarle due universi separati.

Una poesia resta una poesia?
Una poesia resta una poesia?
La cosa che trovo più interessante di tutta questa vicenda non è tanto il metodo utilizzato per nascondere un indirizzo Internet.
Di sistemi per codificare e nascondere informazioni ne esistono moltissimi, e alcuni sono decisamente più sofisticati di questo.
È la scelta del contenitore a colpirmi.
Una poesia non smette necessariamente di essere una poesia perché qualcuno decide di utilizzarla per uno scopo completamente diverso. Ma in questo caso le sue parole diventano anche componenti di un meccanismo informatico.
Un testo che, per un lettore, può raccontare qualcosa e che, per un programma, serve a trovare un server.
La differenza sta nello sguardo di chi lo utilizza, nelle regole che gli vengono applicate e nelle intenzioni di chi lo ha costruito.
Non c'è alcuna dimostrazione della superiorità della creatività umana sulle macchine. Sarebbe una conclusione comoda, ma soprattutto sbagliata.
C'è piuttosto un esempio molto concreto di come un oggetto culturale possa essere trasformato in uno strumento tecnico, anche senza modificarne completamente la forma.
E c'è un'altra ironia che non riesco a ignorare.
Mentre discutiamo continuamente di come l'intelligenza artificiale possa scrivere poesie, qualcuno ha trovato il modo di farne leggere una a un malware per dirgli dove andare.
Con risultati decisamente meno romantici.
Non credo che questo episodio dica qualcosa di definitivo sulla poesia, sull'intelligenza artificiale o sulla presunta genialità italiana.
Ma lascia una questione aperta che mi sembra molto più interessante della notizia stessa: quante possibilità ci sfuggono semplicemente perché siamo abituati a decidere in anticipo a cosa debba servire una determinata competenza, un linguaggio o una forma espressiva?
In questa storia qualcuno ha trovato una risposta.
Purtroppo, per far funzionare una rete di computer infetti.
Fonti e approfondimenti
- Black Lotus Labs / Lumen Technologies, Canto Incognito: Tracking the PoeLLM Malware. Indagine originale sulla campagna informatica.
- Bisconti et al., Adversarial Poetry as a Universal Single-Turn Jailbreak Mechanism in Large Language Models. Ricerca scientifica pubblicata su arXiv.
- Università Ca' Foscari, Adversarial Poetry: Critical Humanities and the Limits of Artificial Intelligence. Programma e approfondimenti del simposio veneziano.
