
Il Cyber Resilience Act mette sotto pressione l’open source
Responsabilità distribuite nell’ecosistema open source
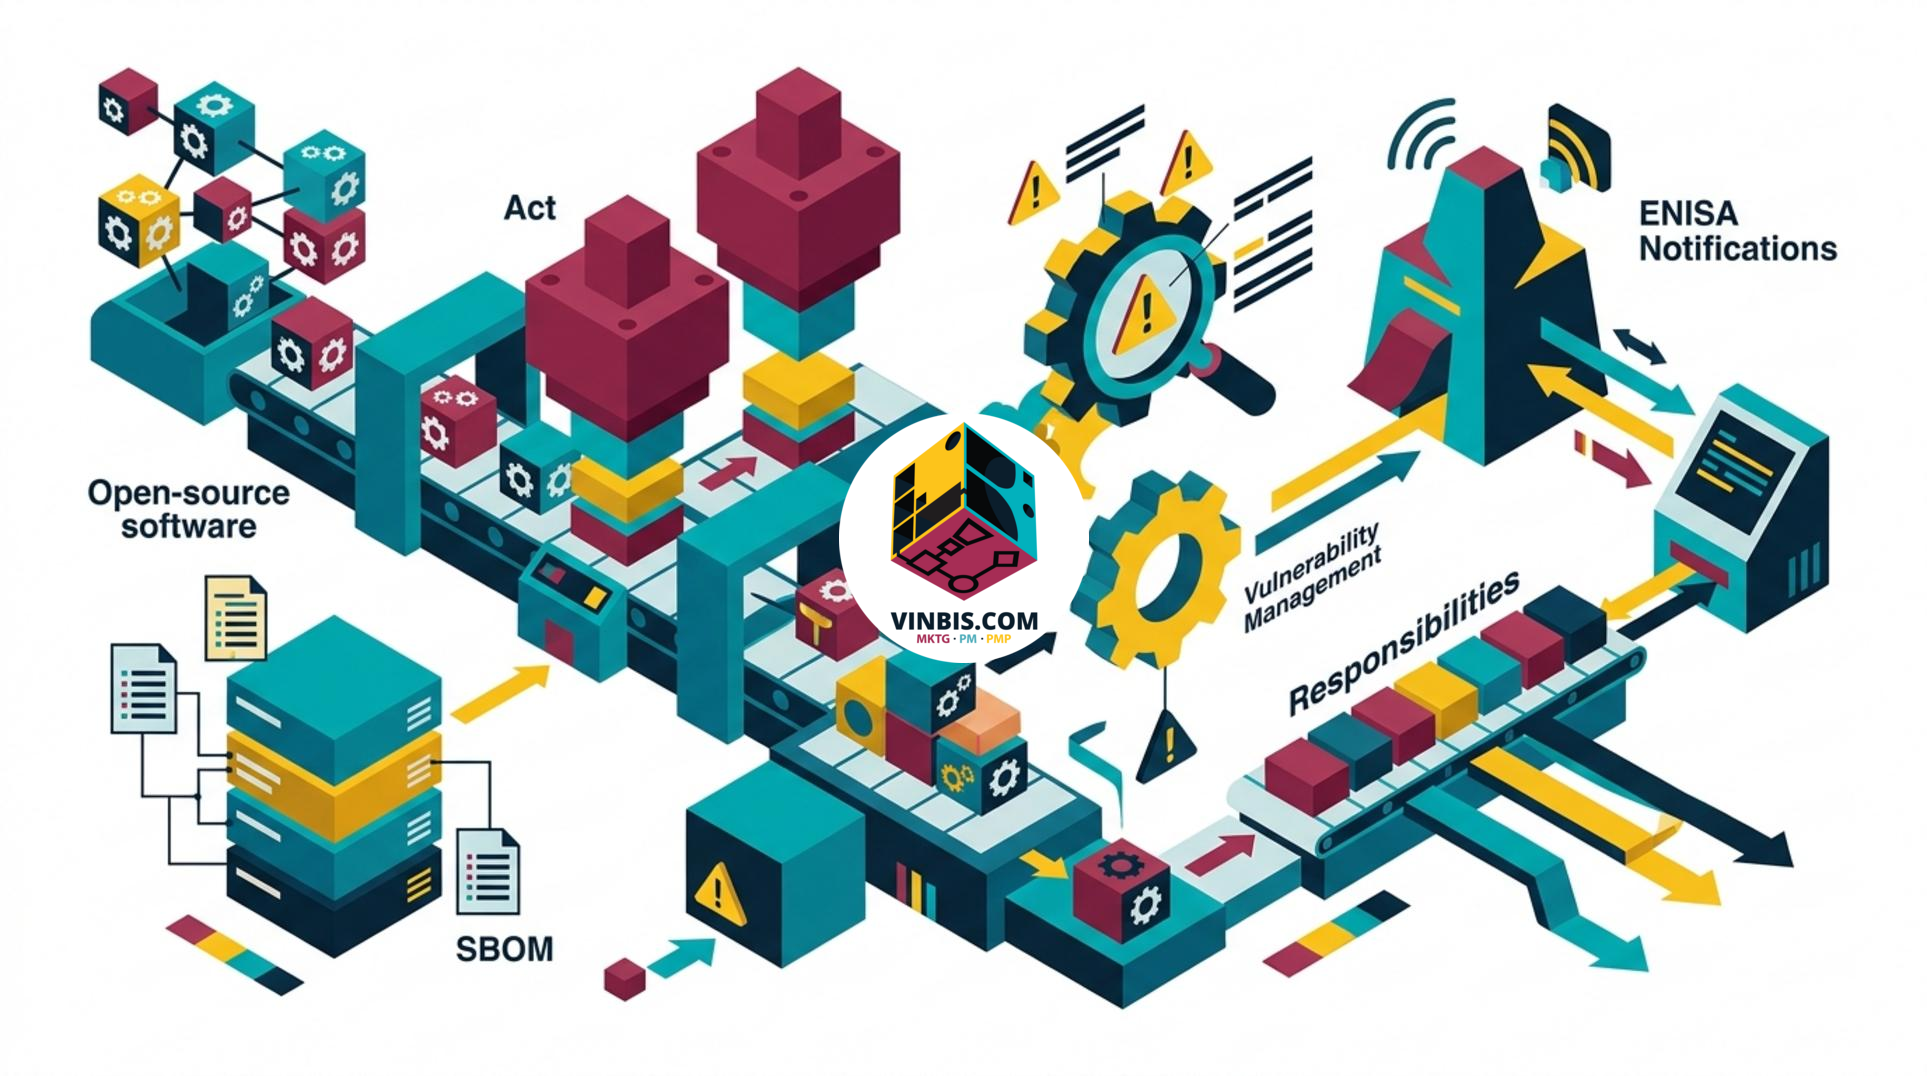
Il Cyber Resilience Act mette sotto pressione l’open source distinguendo le responsabilità tra contributori, gestori dei progetti e fabbricanti. La separazione dei ruoli punta a chiarire chi deve intervenire nella gestione dei rischi di sicurezza lungo la filiera del software.
SBOM e gestione delle vulnerabilità
Tra gli elementi centrali del nuovo quadro ci sono le SBOM, necessarie per descrivere i componenti software utilizzati, e i processi di vulnerability handling. Questi strumenti dovranno diventare operativi in tempo per sostenere il controllo e la risposta alle vulnerabilità.
Notifiche a ENISA
Il sistema prevede inoltre notifiche a ENISA. Per gli operatori coinvolti, la sfida è tradurre gli obblighi in procedure concrete, definendo responsabilità e flussi di gestione senza confondere il ruolo dei contributori con quello dei gestori open source e dei fabbricanti.
Fonte originale: Agenda Digitale.